BNG & LNS · terminação de assinantes
Feito para terminar assinantes.
O Netavo BNG é um broadband network gateway e um servidor de rede L2TP: ele termina assinantes PPPoE, IPoE e L2TP de atacado — até 100.000 sessões dual-stack em um único servidor x86 padrão. O roteamento, o CGNAT e o AAA no mesmo equipamento existem para atender esses assinantes. Todos os recursos abaixo estão na versão atual, cobertos por testes, e podem ser executados na versão de avaliação.
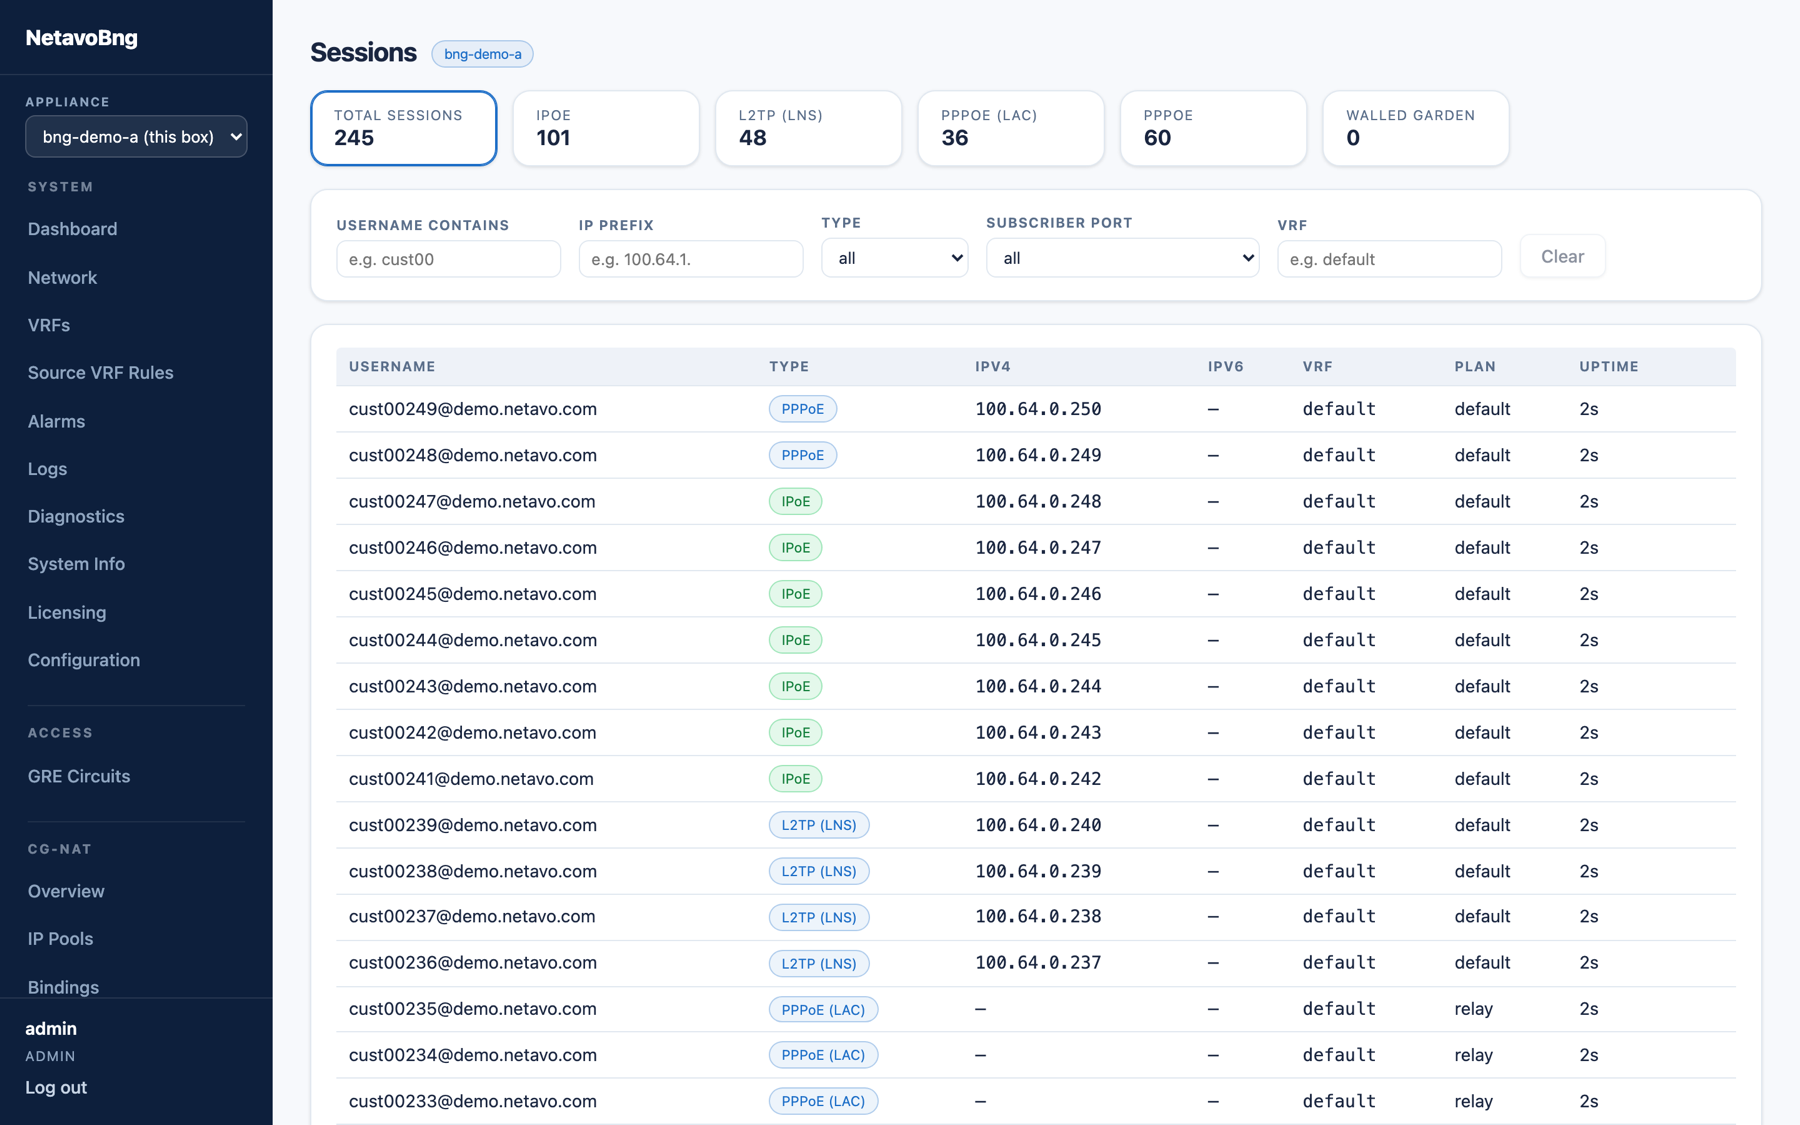
Sessões de assinante ao vivo — PPPoE, IPoE e L2TP LNS, dual-stack, uma por circuito de acesso.
| Recurso | Detalhe |
|---|---|
| Servidor PPPoE | PAP / CHAP-MD5 · RFC 2516 |
| L2TP LAC + LNS | RFC 2661 · termine repasses atacadistas em escala; modo appliance LNS |
| IPoE / DHCPv4 | Option 82 · modo appliance de ingestão ao vivo |
| Dual-stack IPv6 | IPv6CP · RA · DHCPv6 — uma sessão por circuito, ambas as famílias de endereços |
Um assinante, uma sessão: IPv4 e IPv6 juntos, com QoS e alocação em VRF conforme o plano de serviço.
Muitos BNGs em software presumem que o roteamento acontece em outro lugar. O Netavo BNG traz um plano de controle de roteamento completo: BGP com as famílias de endereços VPNv4 e VPNv6, um IGP selecionável (IS-IS ou OSPF), MPLS L3VPN, VRFs por serviço e ECMP. Os assinantes podem ser colocados diretamente em L3VPNs, e o BNG participa do seu core MPLS como um equipamento de borda de provedor completo.
Voz de atacado, walled garden, gerência — cada um em sua própria VRF com seu próprio roteamento. Cada entrada da tabela abaixo está presente na versão de avaliação e pode ser verificada diretamente.
| BGP / MP-BGP | VPNv4 · VPNv6 · reflexão de rotas |
| IGP — selecionável | IS-IS, OSPF ou nenhum |
| IS-IS | IPv4 + IPv6 sobre uma única adjacência · level-1/level-2 |
| OSPFv2 / OSPFv3 | dual-stack · áreas por interface |
| MPLS L3VPN | LDP · PE/CE · multi-VRF |
| ECMP | hashing consistente por fluxo |
Uma tabela de roteamento de borda de provedor no gateway de assinantes — vizinhos VPNv4/VPNv6 e tabelas por VRF.
| QoS por assinante | limitação de taxa conforme o plano de serviço · ajuste de TCP MSS, em todos os caminhos |
| CGNAT (NAT44) | incluído em todas as licenças · log de blocos de portas (RFC 5424 JSON / Service Bus) · EIF para NAT compatível com jogos · afinidade persistente de IP público |
| Preparação para interceptação legal | primitivas de interceptação e integração com fornecedores de mediação; não afirmamos ter uma pilha ETSI integrada ao produto |
fig 4.0 — a garantia de encaminhamento é estrutural, não uma aspiração
O estado das sessões fica em memória compartilhada. O plano de dados DPDK o lê diretamente e continua encaminhando esteja o plano de controle ativo, reiniciando ou no meio de uma atualização — a mesma propriedade que torna a nossa aplicação de licenças incapaz de tocar no tráfego.
É implantado como um appliance de software autocontido em servidores x86 padrão. CLI hierárquica com commit e rollback, interface web com autenticação de dois fatores, syslog JSON estruturado, autenticação por banco de dados ou RADIUS, e contabilização para RADIUS ou Azure Service Bus.
Configuração candidata com commit e rollback. As alterações são aplicadas ao plano de dados sem reinicialização.