Produto · netavo-cgn · CGNAT independente prévia para parceiros de design
CGNAT que funciona atrás do BNG de qualquer um.
O netavo-cgn aprende os assinantes diretamente do tráfego — sem integração com RADIUS, sem API de fabricante, sem troca completa de equipamentos. Coloque-o em uma VRF, aponte o IPv4 para ele e ele começa a traduzir. Licenciado pelo único número que corresponde à sua receita: assinantes.
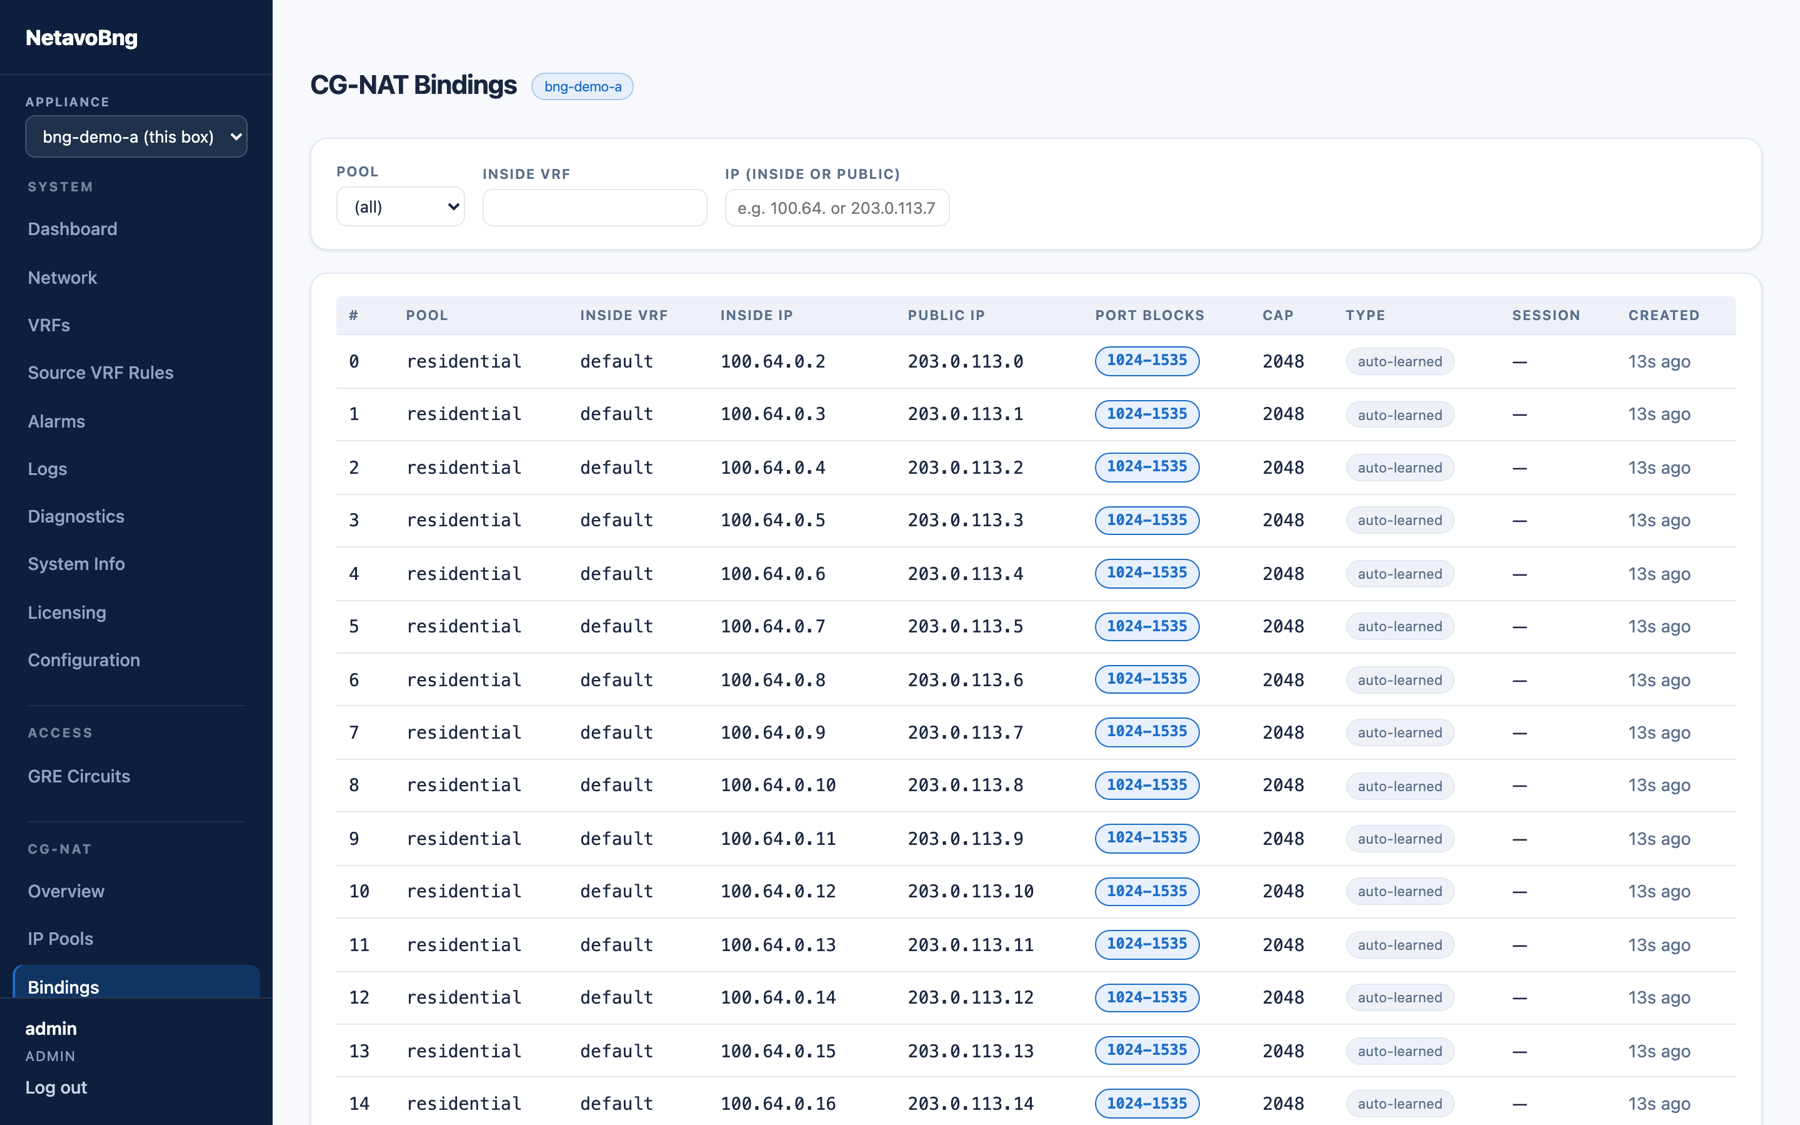
Cada tradução é um registro assinante → IP público + bloco de portas — a resposta para “quem tinha este endereço e esta porta?” em uma única consulta.
fig 1.0 — substitui o CGN de firewall em uma VRF sem tocar no BNG
Assinantes aprendidos diretamente do tráfego — implantado atrás do BNG de outro fabricante.
O netavo-cgn substitui a implantação comum de CGN com firewall em uma VRF por um appliance de tradução construído para essa finalidade. Ele aprende as associações de assinante diretamente do tráfego — prefixos internos na entrada, pools públicos na saída, com envelhecimento por inatividade e enriquecimento opcional de identidade via API.
Como não precisa de nada do BNG, ele funciona atrás do que você opera hoje — e continua funcionando quando você o trocar.
O CGNAT independente é convencionalmente medido por faixas de vazão, contagem de núcleos, tabelas de sessões ou blocos de fluxos — medidas determinadas pelo comportamento do usuário, e não pela sua base de assinantes. Um único usuário intensivo não deveria consumir capacidade de licença.
O netavo-cgn é licenciado por assinantes internos distintos sob tradução. Um cliente é uma unidade, tenha ele seis fluxos ou sessenta mil — a única medida em CGN que acompanha a sua base de assinantes, e não os padrões de tráfego.
| Fabricante | Medição |
|---|---|
| netavo-cgn | assinantes internos |
| A10 Thunder CGN | faixas de largura de banda + faixas vinculadas a núcleos |
| netElastic CGN | faixas de largura de banda + licença de CGNAT |
| RtBrick CGNAT | por 1k assinantes (complemento) ou por 500k fluxos |
Páginas de licenciamento e datasheets dos fabricantes, 2026-07-16. Correções são bem-vindas.
Fig 2.0 — pelo que você é licenciado
| Recurso | Detalhe |
|---|---|
| Alocação de blocos de portas | blocos dinâmicos de tamanho uniforme · limite de portas por assinante · afinidade persistente de IP público · quarentena de blocos liberados |
| Registro de sessões | eventos de bloco de portas (não ruído por fluxo) · syslog JSON RFC 5424 ou Azure Service Bus · números de sequência e marcadores de reinício tornam detectável qualquer lacuna no registro |
| NAT amigável para jogos | filtragem independente de endpoint (EIF) — comportamento de "NAT aberto" por padrão |
| Prefixos de bypass | prefixos de destino por grupo que ignoram totalmente o NAT |
Cada alocação de bloco de portas é um evento de registro numerado sequencialmente — a resposta para "quem tinha este endereço e esta porta?" é uma única consulta.
Appliance independente — participe do programa de parceiros de design.
Estamos recrutando parceiros de design que atualmente operam CGN em plataformas de firewall ou sob licenciamento baseado em vazão. Os parceiros recebem acesso antecipado, contato direto com a engenharia e preços de lançamento.
Entrar na lista de parceiros de design