Gestão de assinantes · drivers AAA
Drivers AAA que se encaixam no seu OSS atual.
Autenticação, contabilização e controle dinâmico funcionam por meio de drivers plugáveis, selecionados de forma independente na configuração. Autentique no RADIUS ou diretamente no seu banco de dados de assinantes; entregue a contabilização ao RADIUS ou diretamente a um barramento de mensagens na nuvem. Nenhuma camada de middleware é necessária.
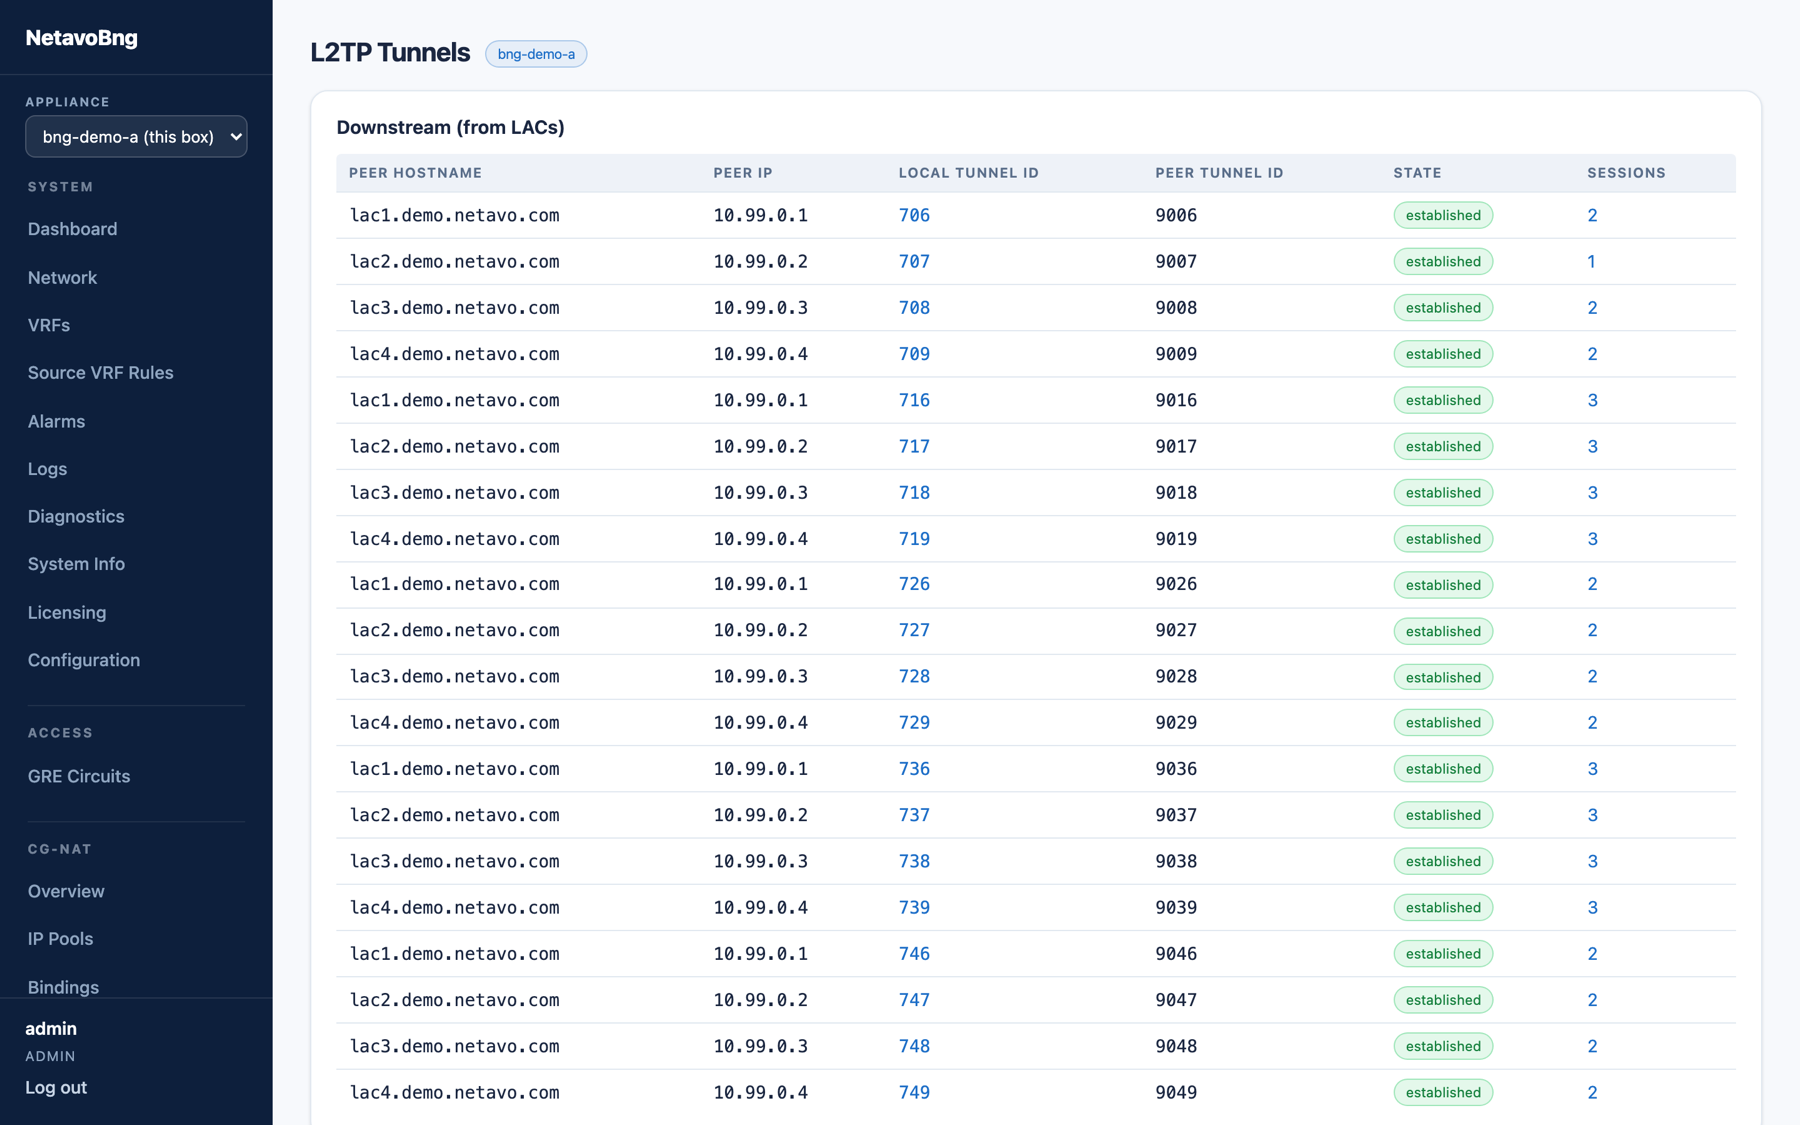
Túneis L2TP LNS terminados no BNG, com o estado de sessão por túnel — o repasse atacadista, ao vivo.
RADIUS
AAA completo com a sua infraestrutura RADIUS existente: autenticação de assinantes PAP e CHAP-MD5, seleção de serviço por atributo, direcionamento de túneis L2TP para operação como LAC, contabilização Start/Interim/Stop e controle de sessões ao vivo via CoA e Disconnect. O driver pode transportar atributos MS-CHAPv2, mas o PPP não negocia MS-CHAPv2 (algoritmo LCP 0x81).
RFC 2865/2866 · RFC 2868 · RFC 5176
Banco de dados
Autentique diretamente no seu banco de dados de assinantes — sem uma camada RADIUS no meio. Credenciais, plano de serviço, endereçamento e alocação de VRF vêm diretamente do seu esquema (Microsoft SQL Server), de modo que o sistema de faturamento continua sendo a única fonte da verdade.
SQL direto · plano e endereçamento do seu esquema
Service Bus
Contabilização como mensagens JSON estruturadas no Azure Service Bus — registros Start, Interim e Stop entregues diretamente ao seu sistema de faturamento ou ao seu pipeline de dados, com o contexto de sessão, endereçamento e CGN em cada registro. Sem extração de logs, sem importações em lote.
Azure Service Bus · registros JSON estruturados
Os drivers se combinam livremente: RADIUS de ponta a ponta, autenticação por banco de dados com contabilização no Service Bus, ou qualquer outra combinação. O registro de sessões CGNAT segue o mesmo padrão, com destinos syslog (RFC 5424 JSON) e Service Bus.
Servidores RADIUS redundantes com estado de saúde ao vivo, e o listener de CoA para o controle dinâmico de sessões.
A seleção de serviço é determinada por atributos: o plano de serviço chega com o Access-Accept, e os atributos de túnel da RFC 2868 direcionam as sessões L2TP LAC para o endpoint atacadista correto — incluindo grupos de atributos com tag e ordem de preferência, exatamente como esperam os projetos atacadistas multihomed.
Os interims de contabilização transportam contadores de tráfego no intervalo que você configurar, por NAS ou por plano.
Altere o serviço de um assinante sem desconectá-lo: uma requisição CoA reprovisiona QoS, endereçamento ou plano de serviço na sessão ativa, aplicada no plano de dados sem derrubar a conexão. O Disconnect-Request encerra uma sessão de forma limpa com um Stop de contabilização final.
Upgrades, suspensões e ações de uso justo passam a ser chamadas de API do seu sistema de faturamento, em vez de chamados de suporte aguardando uma reconexão.
Uma mudança de plano ao vivo: CoA recebido, QoS reprovisionada no plano de dados, sessão intacta.
| Driver | Função | Detalhe |
|---|---|---|
| RADIUS | auth · acct · control | assinantes PAP/CHAP-MD5 · apenas atributos MS-CHAPv2 (sem negociação PPP) · seleção de serviço baseada em atributos · direcionamento de túneis LAC RFC 2868 · Start/Interim/Stop · CoA/Disconnect RFC 5176 |
| Banco de dados | auth | autenticação direta no Microsoft SQL Server · plano, endereçamento e VRF do seu esquema |
| Service Bus | acct | Azure Service Bus · Start/Interim/Stop em JSON estruturado com contexto de sessão e CGN |
| Syslog (registro CGN) | registro de sessões | eventos de bloco de portas em JSON RFC 5424 · numerados sequencialmente |