BNG & LNS · terminación de abonados
Hecho para terminar abonados.
Netavo BNG es un broadband network gateway y un servidor de red L2TP: termina abonados PPPoE, IPoE y L2TP mayorista — hasta 100.000 sesiones de doble pila en un único servidor x86 estándar. El enrutamiento, el CGNAT y el AAA del mismo equipo están ahí para dar servicio a esos abonados. Todas las funciones siguientes están en la versión actual, cubiertas por pruebas, y pueden ejecutarse contra la versión de evaluación.
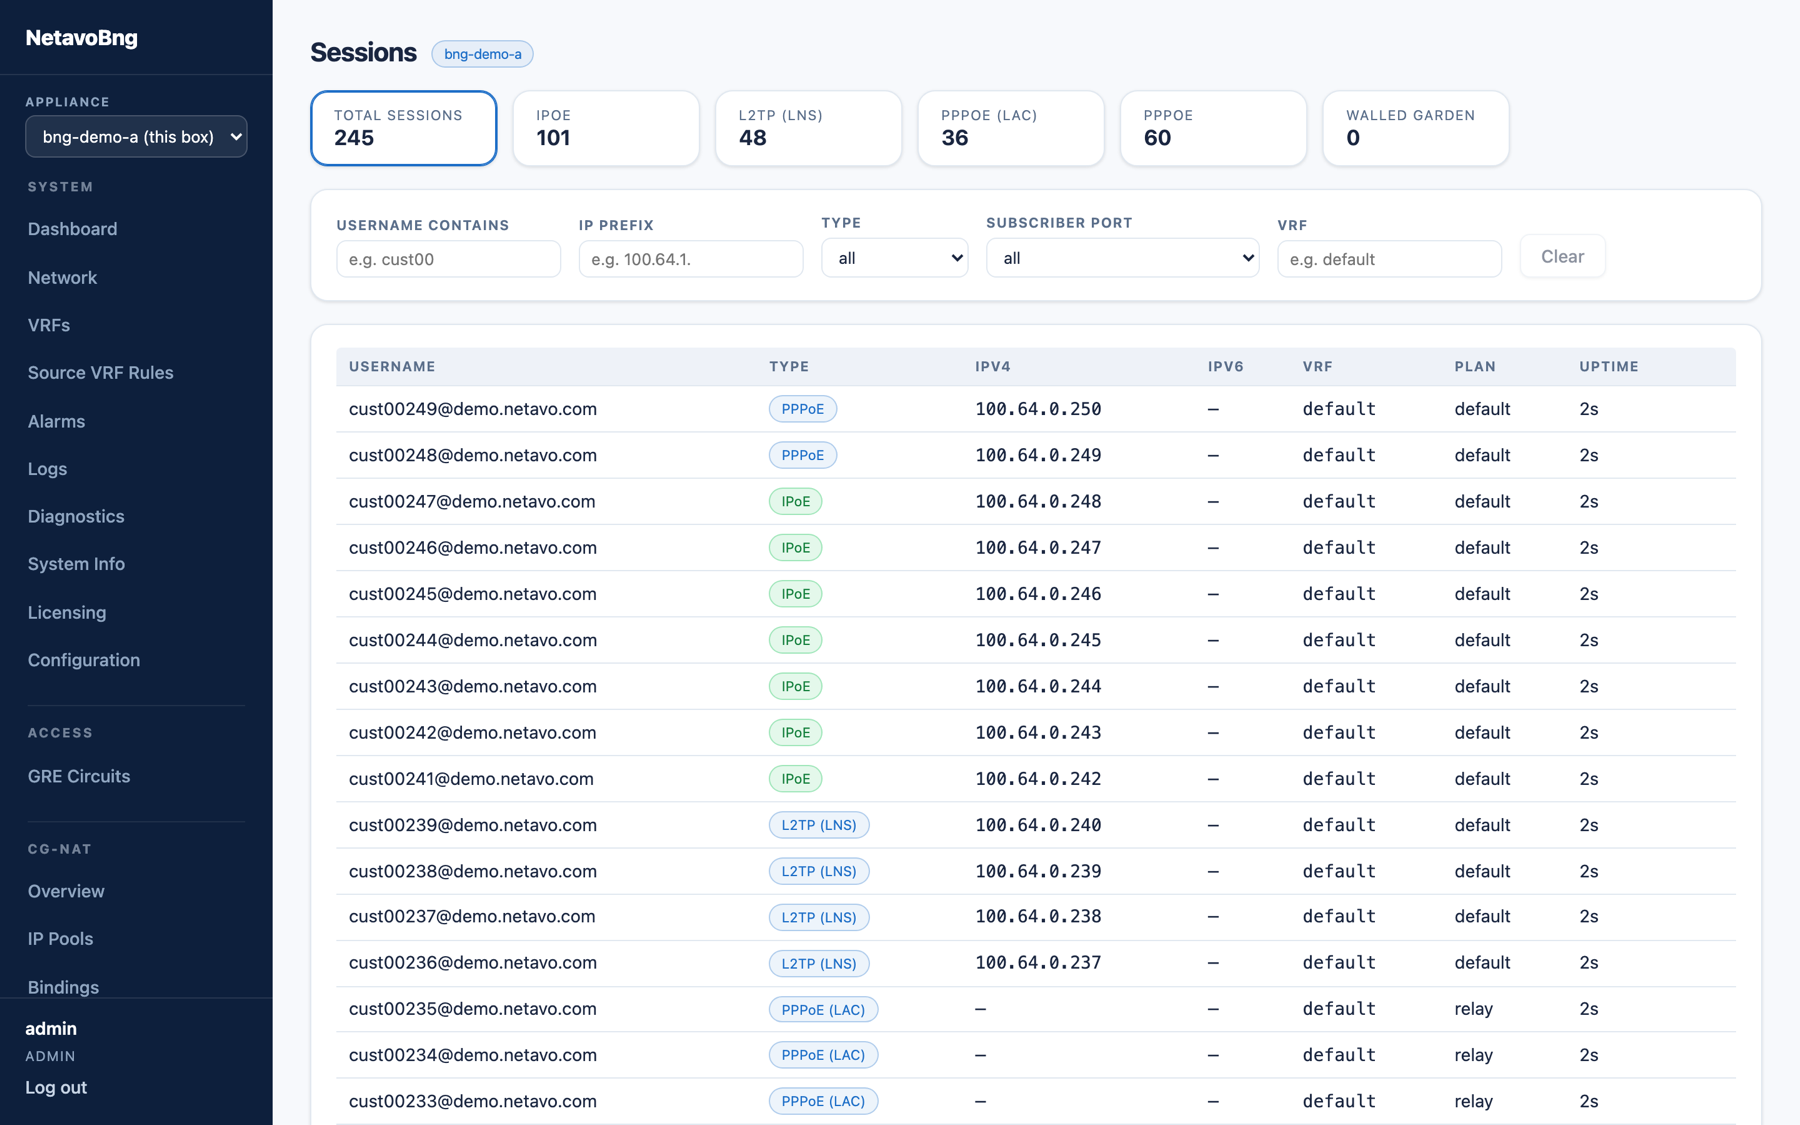
Sesiones de abonado en vivo — PPPoE, IPoE y L2TP LNS, doble pila, una por circuito de acceso.
| Función | Detalle |
|---|---|
| Servidor PPPoE | PAP / CHAP-MD5 · RFC 2516 |
| L2TP LAC + LNS | RFC 2661 · termine entregas mayoristas a escala; modo appliance LNS |
| IPoE / DHCPv4 | Option 82 · modo appliance de ingesta en vivo |
| Doble pila IPv6 | IPv6CP · RA · DHCPv6 — una sesión por circuito, ambas familias de direcciones |
Un abonado, una sesión: IPv4 e IPv6 juntos, con QoS y asignación de VRF según el plan de servicio.
Muchos BNG por software dan por hecho que el enrutamiento se hace en otro lugar. Netavo BNG incorpora un plano de control de enrutamiento completo: BGP con las familias de direcciones VPNv4 y VPNv6, un IGP seleccionable (IS-IS u OSPF), MPLS L3VPN, VRF por servicio y ECMP. Los abonados pueden ubicarse directamente en L3VPN, y el BNG participa en su core MPLS como un equipo de borde de proveedor completo.
Voz mayorista, jardín vallado, gestión — cada uno en su propia VRF con su propio enrutamiento. Cada entrada de la tabla siguiente está presente en la versión de evaluación y puede verificarse directamente.
| BGP / MP-BGP | VPNv4 · VPNv6 · reflexión de rutas |
| IGP — seleccionable | IS-IS, OSPF o ninguno |
| IS-IS | IPv4 + IPv6 sobre una sola adyacencia · level-1/level-2 |
| OSPFv2 / OSPFv3 | doble pila · áreas por interfaz |
| MPLS L3VPN | LDP · PE/CE · multi-VRF |
| ECMP | hash coherente por flujo |
Una tabla de enrutamiento de borde de proveedor en la pasarela de abonados — vecinos VPNv4/VPNv6 y tablas por VRF.
| QoS por abonado | limitación de velocidad según el plan de servicio · ajuste de TCP MSS, en todas las rutas |
| CGNAT (NAT44) | incluido en cada licencia · registro de bloques de puertos (RFC 5424 JSON / Service Bus) · EIF para un NAT apto para juegos · afinidad persistente de IP pública |
| Preparación para interceptación legal | primitivas de interceptación e integración con proveedores de mediación; no afirmamos disponer de una pila ETSI integrada en el producto |
fig 4.0 — la garantía de reenvío es estructural, no una aspiración
El estado de las sesiones reside en memoria compartida. El plano de datos DPDK lo lee directamente y sigue reenviando tanto si el plano de control está activo como si se está reiniciando o en plena actualización — la misma propiedad que hace que nuestro control de licencias sea incapaz de tocar el tráfico.
Se despliega como un appliance de software autónomo en servidores x86 estándar. CLI jerárquica con commit y rollback, interfaz web con autenticación de dos factores, syslog JSON estructurado, autenticación por base de datos o RADIUS, y contabilidad hacia RADIUS o Azure Service Bus.
Configuración candidata con commit y rollback. Los cambios se aplican al plano de datos sin reinicio.