Producto · netavo-cgn · CGNAT independiente vista previa para socios de diseño
CGNAT que funciona detrás del BNG de cualquiera.
netavo-cgn aprende los abonados directamente del tráfico — sin integración con RADIUS, sin API del fabricante, sin sustitución completa de equipos. Colóquelo en una VRF, dirija el IPv4 hacia él y empieza a traducir. Con licencia por el único número que se corresponde con sus ingresos: abonados.
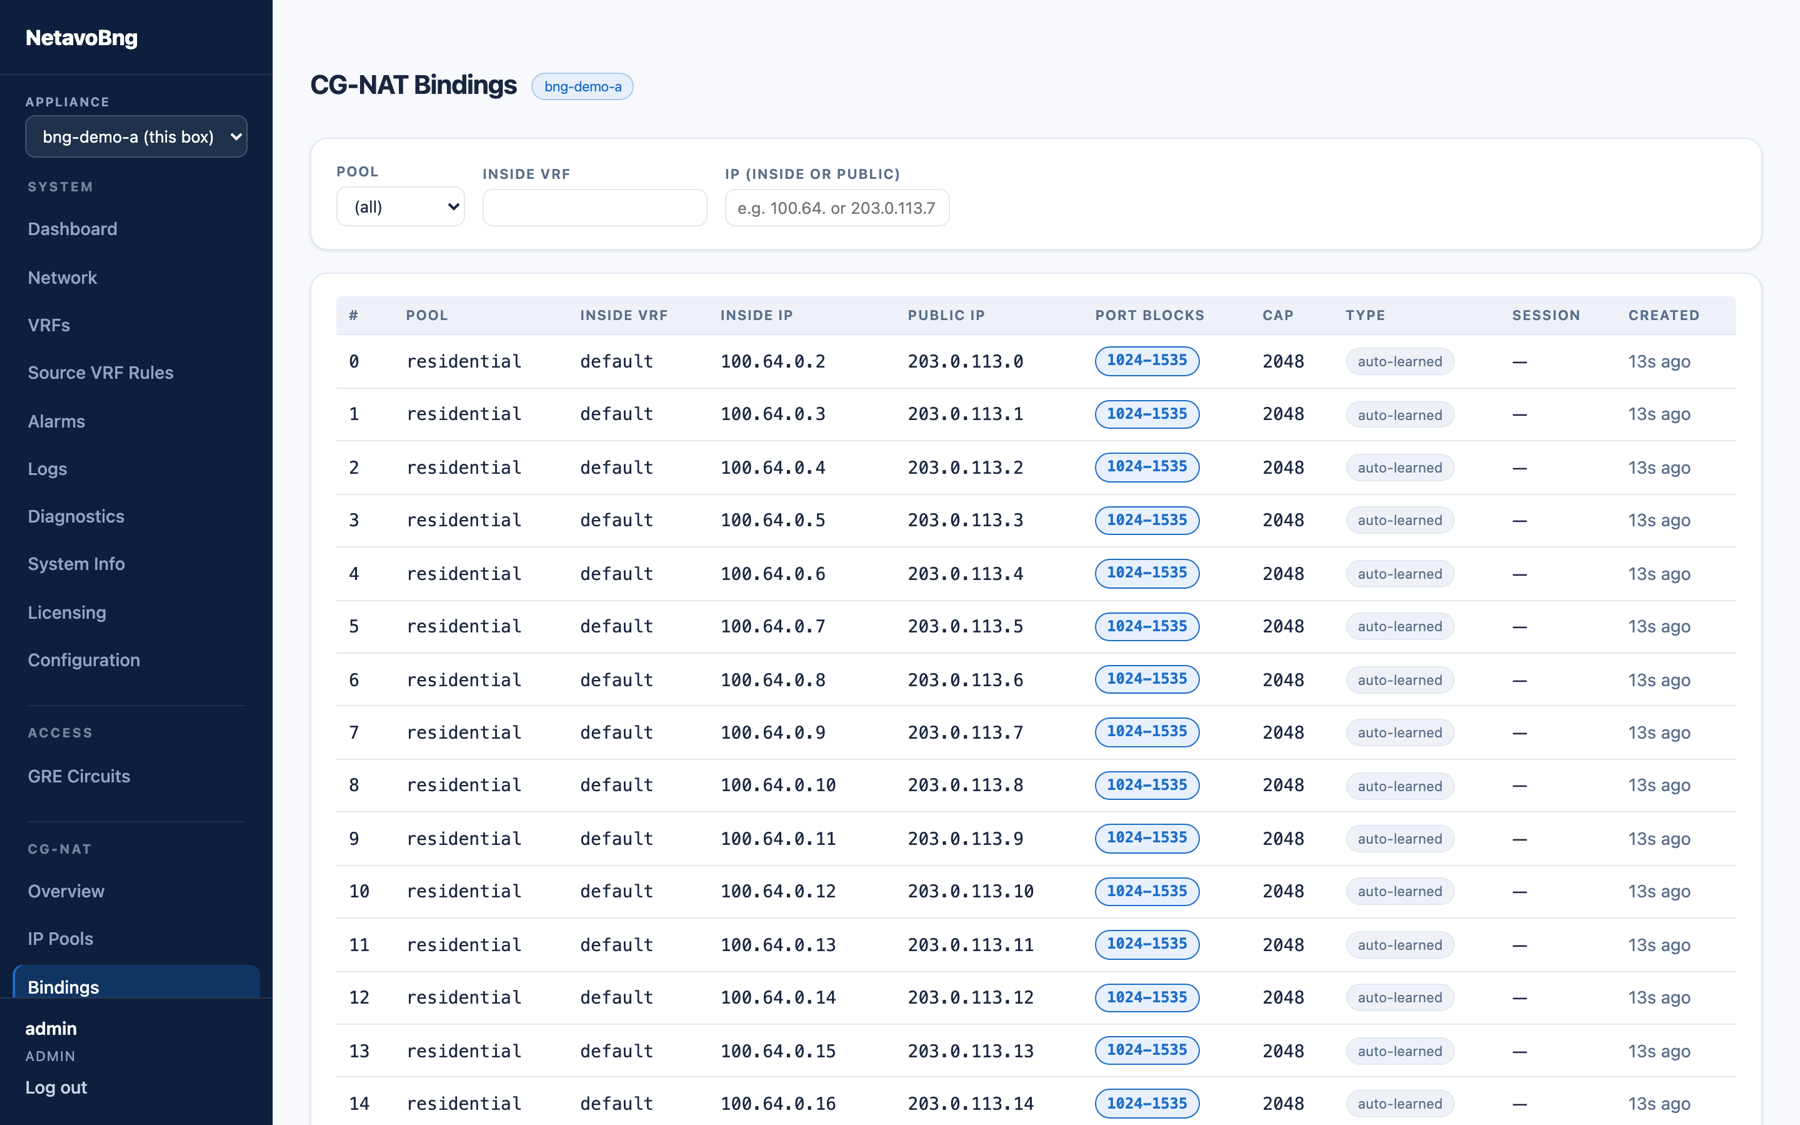
Cada traducción es un registro abonado → IP pública + bloque de puertos — la respuesta a «¿quién tenía esta dirección y este puerto?» en una sola consulta.
fig 1.0 — sustituye al CGN de firewall en una VRF sin tocar el BNG
Abonados aprendidos directamente del tráfico — desplegado detrás del BNG de otro fabricante.
netavo-cgn sustituye el habitual despliegue de CGN con un firewall en una VRF por un appliance de traducción diseñado específicamente para ello. Aprende las asociaciones de abonado directamente del tráfico — prefijos internos de entrada, pools públicos de salida, con envejecimiento por inactividad y enriquecimiento opcional de identidad mediante API.
Como no necesita nada del BNG, funciona detrás de lo que usted opere hoy — y sigue funcionando cuando lo cambie.
El CGNAT independiente se mide convencionalmente por niveles de caudal, número de núcleos, tablas de sesiones o bloques de flujos — medidas determinadas por el comportamiento del usuario y no por su base de abonados. Un solo usuario intensivo no debería consumir capacidad de licencia.
netavo-cgn se licencia por abonados internos distintos bajo traducción. Un cliente es una unidad, tenga seis flujos o sesenta mil — la única medida en CGN que sigue a su base de abonados y no a los patrones de tráfico.
| Fabricante | Medición |
|---|---|
| netavo-cgn | abonados internos |
| A10 Thunder CGN | niveles de ancho de banda + bandas ligadas a núcleos |
| netElastic CGN | niveles de ancho de banda + licencia CGNAT |
| RtBrick CGNAT | por cada 1k abonados (complemento) o por cada 500k flujos |
Páginas de licenciamiento y fichas técnicas de los fabricantes, 2026-07-16. Se agradecen correcciones.
Fig 2.0 — aquello por lo que se le licencia
| Función | Detalle |
|---|---|
| Asignación de bloques de puertos | bloques dinámicos de tamaño uniforme · límite de puertos por abonado · afinidad persistente de IP pública · cuarentena de bloques liberados |
| Registro de sesiones | eventos de bloque de puertos (no ruido por flujo) · syslog JSON RFC 5424 o Azure Service Bus · los números de secuencia y los marcadores de reinicio hacen detectable cualquier hueco en el registro |
| NAT apto para videojuegos | filtrado independiente del extremo (EIF) — comportamiento de «NAT abierto» por defecto |
| Prefijos de bypass | prefijos de destino por grupo que omiten por completo el NAT |
Cada asignación de bloque de puertos es un evento de registro numerado secuencialmente — la respuesta a «¿quién tenía esta dirección y este puerto?» es una sola consulta.
Appliance independiente — únase al programa de socios de diseño.
Buscamos socios de diseño que actualmente operen CGN en plataformas de firewall o con licencias basadas en el caudal. Los socios reciben acceso anticipado, contacto directo con ingeniería y precios de lanzamiento.
Unirse a la lista de socios de diseño